Actualité

Microsoft a publié sa mise à jour de sécurité mensuelle pour septembre 2025, corrigeant un total de 80 vulnérabilités. Parmi elles figurent :
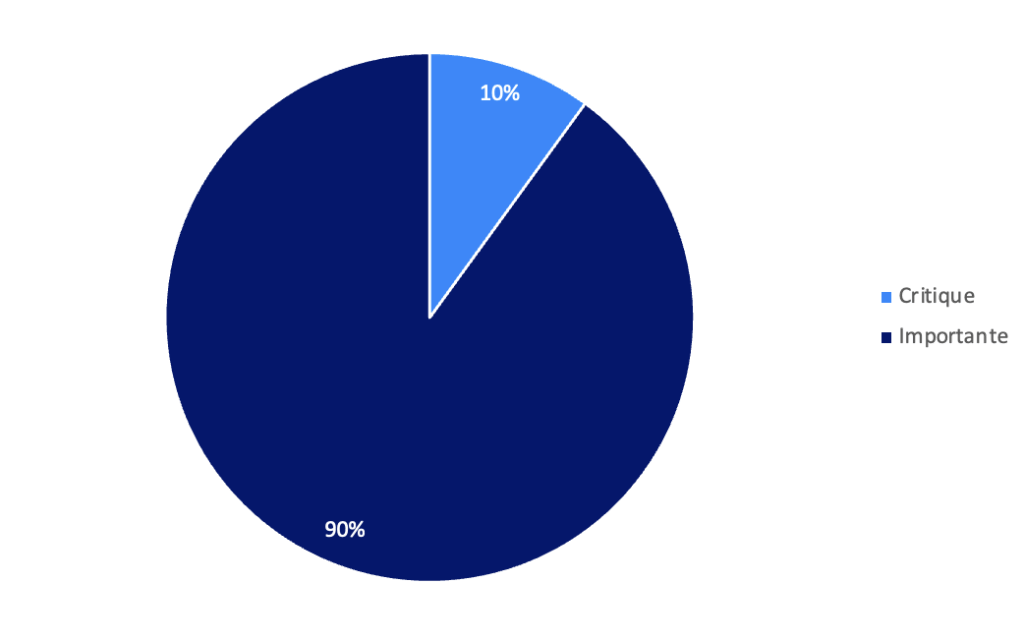
Microsoft a corrigé 80 CVE dans sa mise à jour Patch Tuesday de septembre 2025, dont 8 ont été classées comme critiques (10%) et 72 comme importantes (90%).
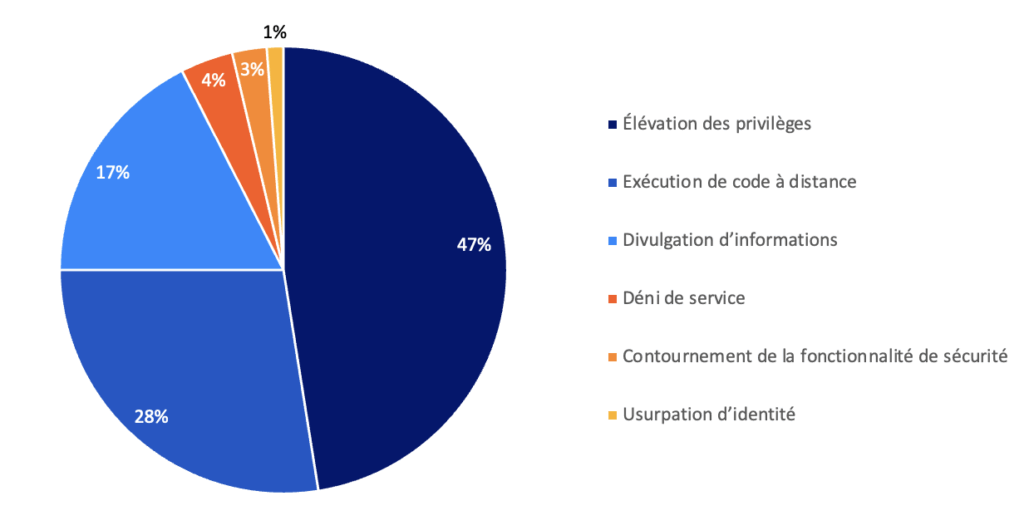
Les principaux types de risques observés ce mois-ci, classés par technique d’exploitation, sont :
| Sévérité | Score CVSS | CVE | Description |
| Critique | 7.8 | CVE-2025-53800 | Vulnérabilité d’élévation de privilèges dans le composant graphique de Windows. |
| Critique | 8.8 | CVE-2025-54918 | Vulnérabilité d’élévation de privilèges dans Windows NTLM. |
| Critique | 5.5 | CVE-2025-53799 | Vulnérabilité de divulgation d’informations dans le composant Imagerie Windows. |
| Critique | 7.8 | CVE-2025-55224 | Vulnérabilité d’exécution de code à distance dans Windows Hyper-V. |
| Critique | 8.4 | CVE-2025-54910 | Vulnérabilité d’exécution de code à distance dans Microsoft Office. |
| Critique | 7.3 | CVE-2025-55236 | Vulnérabilité d’exécution de code à distance dans le noyau graphique. |
